Domain nanoblocks.de kaufen?
Wir ziehen mit dem Projekt
nanoblocks.de um.
Sind Sie am Kauf der Domain
nanoblocks.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nanoblocks.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
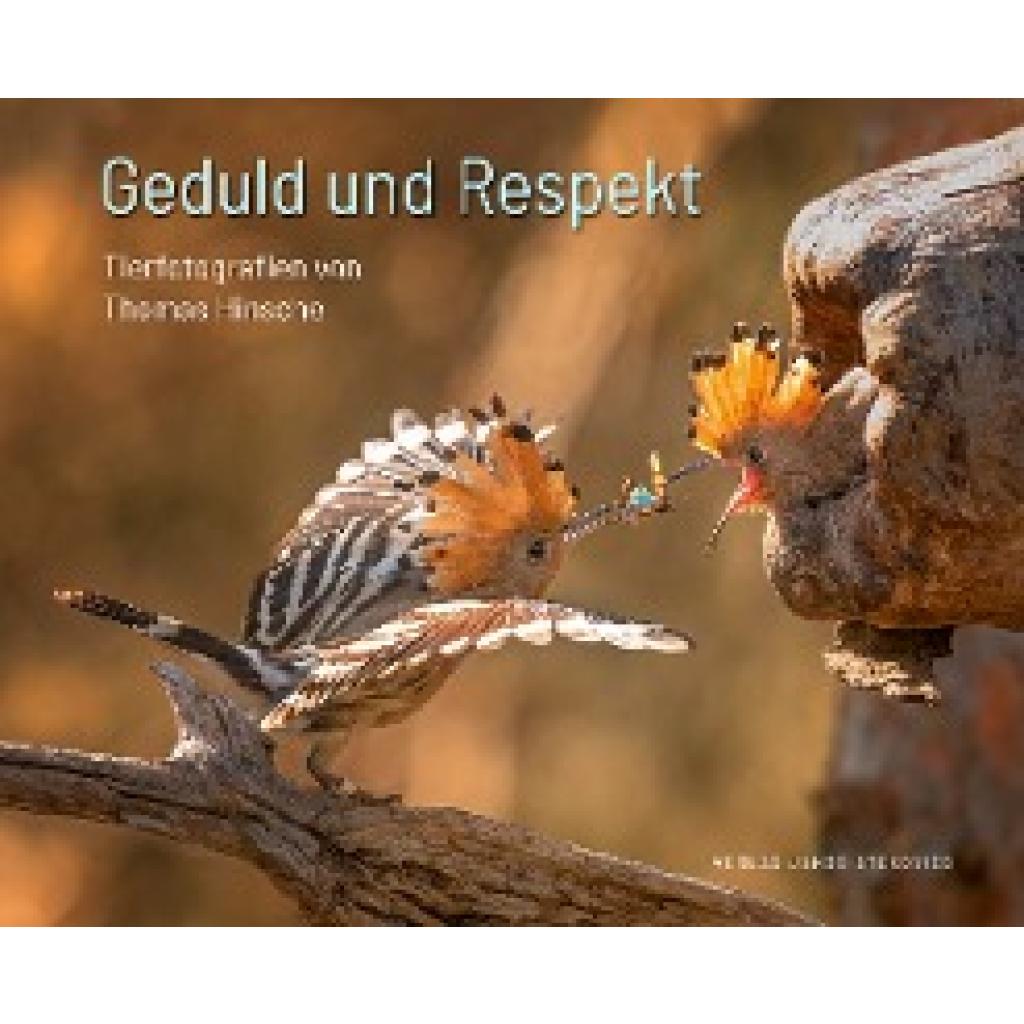
Geduld und RespektGeduld und Respekt , Nach dem Erfolg seines Buches "Lebensraum großer Strom" legt Thomas Hinsche nun einen zweiten Band mit seinen großartigen Tierfotografien vor. In einem vorangestellten Gespräch beschreibt er seine Arbeit und seine Intentionen. Eisvögeln, Zieseln und Wiedehopfen sind gesonderte Kapitel gewidmet in diesem Band, der so etwas wie ein Best-of des Fotografen und engagierten Naturschützers ist. Geduld und Respekt begreift Thomas Hinsche als Voraussetzungen seiner vielfach preisgekrönten Arbeiten. Seine Tierfotografien sind ein großes und eindrucksvolles Plädoyer dafür, sorgsam und verantwortungsvoll mit unserer Umwelt umzugehen. Früh hat er seine Leidenschaft für die Natur entwickelt, die er mit Vater und Großvater durchstreifte, beide als Ornithologen engagiert im Tierschutz. Unzählige Bilder hat Thomas Hinsche geschaffen, die bestens dazu geeignet sind, unser Bewusstsein für das Schutzbedürfnis der Tiere zu schärfen. Er knipst nicht einfach drauflos. Behutsam und geduldig begegnet er seinen Modellen. Im Vorfeld hat er die Gewohnheiten der Tiere oft tagelang studiert. Die Fotografie ist für ihn ein Medium, die Schönheit und Artenvielfalt der jeweiligen Landschaft zugänglich zu machen, Neugier zu wecken und Interesse zu erzeugen. Insofern sind Thomas Hinsches beeindruckende Fotografien ein aktiver Beitrag zu Natur- und Umweltschutz. Sie sind von verblüffender Schönheit, die er für sich sprechen lässt, ohne dabei aufgesetzte Botschaften zu verkünden. Sie lehren uns mit ihrer akribischen Aufmerksamkeit und bedachtsamen Disziplin ein anderes Sehen und schärfen den Blick für das Besondere in unserer Nähe. Sie sind in einer mit ständigem Dauerfeuer der Eindrücke überfütterten Gegenwart ein Mittel, sich auf Wesentliches zu konzentrieren, größere Zusammenhänge zu entdecken und Entschleunigung zu praktizieren. Für diesen Band hat Thomas Hinsche aus seinem umfangreichen Fundus von Fotografien, die im gesamten deutschsprachigen Raum entstanden sind, seine Lieblingsbilder zusammengestellt. , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20211122, Titel der Reihe: edition stekofoto#9#, Fotograph: Hinsche, Thomas~Stekovics, Janos, Redaktion: Stekovics, Janos, Seitenzahl/Blattzahl: 128, Abbildungen: Farbfotografien, Keyword: Artenvielfalt; Bienenfresser; Eisvogel; Greifvögel; Hamster; Insekten; Lebensraum; Lurche; Naturschutz; Naturverbundenheit; Tierfotografie; Vögel; Wiedehopf; Wolf; Ziesel, Fachschema: Fotograf - Fotografin~Artenschutz~Bedrohte Pflanzen u. Tiere~Naturschutz / Artenschutz~Rote Liste (biologisch)~Vogel / Bestimmungsbuch, Handbuch, Lexikon~Säugetier~Amphibie~Kriechtier~Reptil~Entomologie~Insekt~Kerbtier~Kerf~Meerestier, Fachkategorie: einzelne Fotografen~Tierwelt: Vögel und Vogelbeobachtung: Sachbuch~Tierwelt: Säugetiere: Sachbuch~Tierwelt: Reptilien und Amphibien: Sachbuch~Tierwelt: Schmetterlinge, Insekten und Spinnen: Sachbuch~Tierwelt: Unterwasserlebewesen: Sachbuch, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 302, Breite: 246, Höhe: 15, Gewicht: 1086, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herausforderung SterbekulturHerausforderung Sterbekultur , Die Corona-Pandemie hat die Endlichkeit des Lebens - auch als Wahrnehmung des je eigenen Sterbeprozesses - neu ins Bewusstsein gebracht. Zugleich stellte sie etablierte Formen der Begleitung am Lebensende auf die Probe. Die Notwendigkeit einer neuen Sterbekunst ( Ars moriendi nova ) wurde deutlich. Parallel wird nach dem Urteil des Bundesverfassungsgerichts 2020 die gesetzliche Neuregelung des assistierten Suizids diskutiert. Damit verbunden sind intensive Diskurse, die komplexe (medizin-)ethische und gesellschaftliche Aushandlungsprozesse spiegeln. Die Beiträgerinnen und Beiträger thematisieren (post-)moderne Transformationen traditioneller Sterbekonzepte im Programm einer Ars moriendi nova und diskutieren mit Expertise in den Bereichen Medizin, Philosophie, Geschichte, Ethik, Theologie, Psychologie, Palliativ- und Hospizarbeit deren ethische Implikationen sowie aktuelle Fragen der Sterbekultur. Ist der assistierte Suizid in die gegenwärtige Sterbekultur integrierbar oder stellt er deren Kontrapunkt dar? Gibt es postmoderne Konzepte des Sterbens - und welche normativen Inhalte tragen sie in sich? Wie kann eine Ars moriendi nova im Kontext kultureller Diversität gestaltet sein? , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20240612, Titel der Reihe: Ars moriendi nova##, Redaktion: Arnold-Krüger, Dorothee~Schäfer, Daniel~Frewer, Andreas, Seitenzahl/Blattzahl: 260, Abbildungen: 2 schwarz-weiße und 2 farbige Abbildungen, Keyword: Advanced Care Planning; Ars moriendi nova; Assistierter Suizid; Covid-19-Pandemie; Euthanasie; Geschichte; Hospiz; Leichenpredigten; Palliativmedizin; Sterbekultur; Sterbekunst; Sterben; Suizid; Theorie und Ethik der Medizin; Tod; Urteil des Bundesverfassungsgerichts 2020, Fachschema: Hospiz~Sterben - Sterblichkeit~Tod / Sterben~Medizin / Geschichte, Fachkategorie: Geschichte, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 260 Blätter, Länge: 237, Breite: 168, Höhe: 18, Gewicht: 456, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,54,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO Set - Fördert Kreativität und Feinmotorik, ideal für stundenlangen SpielspaßEntdecke LEGO Benny - ein spannendes LEGO-Set für Fans des Bauens, der Kreativität und des Spielens. Genieße ein unterhaltsames Bauerlebnis, liebevolle Details und die Möglichkeit, ein einzigartiges Modell zu bauen. Das Produkt eignet sich für LEGO-Fans, Sammler, Kinder und Erwachsene, die ihre Sammlung erweitern möchten. Produkt: LEGO Benny Typ: LEGO-Set Ein tolles Geschenk oder eine ausgezeichnete Wahl für alle, die kreative und detailreiche LEGO-Sets schätzen.393,96 €*Versand: 15,00 €Sichere Weiterleitung zum Anbieter
-
Geduld und RespektGeduld und Respekt , Nach dem Erfolg seines Buches "Lebensraum großer Strom" legt Thomas Hinsche nun einen zweiten Band mit seinen großartigen Tierfotografien vor. In einem vorangestellten Gespräch beschreibt er seine Arbeit und seine Intentionen. Eisvögeln, Zieseln und Wiedehopfen sind gesonderte Kapitel gewidmet in diesem Band, der so etwas wie ein Best-of des Fotografen und engagierten Naturschützers ist. Geduld und Respekt begreift Thomas Hinsche als Voraussetzungen seiner vielfach preisgekrönten Arbeiten. Seine Tierfotografien sind ein großes und eindrucksvolles Plädoyer dafür, sorgsam und verantwortungsvoll mit unserer Umwelt umzugehen. Früh hat er seine Leidenschaft für die Natur entwickelt, die er mit Vater und Großvater durchstreifte, beide als Ornithologen engagiert im Tierschutz. Unzählige Bilder hat Thomas Hinsche geschaffen, die bestens dazu geeignet sind, unser Bewusstsein für das Schutzbedürfnis der Tiere zu schärfen. Er knipst nicht einfach drauflos. Behutsam und geduldig begegnet er seinen Modellen. Im Vorfeld hat er die Gewohnheiten der Tiere oft tagelang studiert. Die Fotografie ist für ihn ein Medium, die Schönheit und Artenvielfalt der jeweiligen Landschaft zugänglich zu machen, Neugier zu wecken und Interesse zu erzeugen. Insofern sind Thomas Hinsches beeindruckende Fotografien ein aktiver Beitrag zu Natur- und Umweltschutz. Sie sind von verblüffender Schönheit, die er für sich sprechen lässt, ohne dabei aufgesetzte Botschaften zu verkünden. Sie lehren uns mit ihrer akribischen Aufmerksamkeit und bedachtsamen Disziplin ein anderes Sehen und schärfen den Blick für das Besondere in unserer Nähe. Sie sind in einer mit ständigem Dauerfeuer der Eindrücke überfütterten Gegenwart ein Mittel, sich auf Wesentliches zu konzentrieren, größere Zusammenhänge zu entdecken und Entschleunigung zu praktizieren. Für diesen Band hat Thomas Hinsche aus seinem umfangreichen Fundus von Fotografien, die im gesamten deutschsprachigen Raum entstanden sind, seine Lieblingsbilder zusammengestellt. , Luftversorgung > Auto-Tuning & -Styling , Erscheinungsjahr: 20211122, Titel der Reihe: edition stekofoto#9#, Fotograph: Hinsche, Thomas~Stekovics, Janos, Redaktion: Stekovics, Janos, Seitenzahl/Blattzahl: 128, Abbildungen: Farbfotografien, Keyword: Artenvielfalt; Bienenfresser; Eisvogel; Greifvögel; Hamster; Insekten; Lebensraum; Lurche; Naturschutz; Naturverbundenheit; Tierfotografie; Vögel; Wiedehopf; Wolf; Ziesel, Fachschema: Fotograf - Fotografin~Artenschutz~Bedrohte Pflanzen u. Tiere~Naturschutz / Artenschutz~Rote Liste (biologisch)~Vogel / Bestimmungsbuch, Handbuch, Lexikon~Säugetier~Amphibie~Kriechtier~Reptil~Entomologie~Insekt~Kerbtier~Kerf~Meerestier, Fachkategorie: einzelne Fotografen~Tierwelt: Vögel und Vogelbeobachtung: Sachbuch~Tierwelt: Säugetiere: Sachbuch~Tierwelt: Reptilien und Amphibien: Sachbuch~Tierwelt: Schmetterlinge, Insekten und Spinnen: Sachbuch~Tierwelt: Unterwasserlebewesen: Sachbuch, Warengruppe: HC/Fotografie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 302, Breite: 246, Höhe: 15, Gewicht: 1086, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herausforderung SterbekulturHerausforderung Sterbekultur , Die Corona-Pandemie hat die Endlichkeit des Lebens - auch als Wahrnehmung des je eigenen Sterbeprozesses - neu ins Bewusstsein gebracht. Zugleich stellte sie etablierte Formen der Begleitung am Lebensende auf die Probe. Die Notwendigkeit einer neuen Sterbekunst ( Ars moriendi nova ) wurde deutlich. Parallel wird nach dem Urteil des Bundesverfassungsgerichts 2020 die gesetzliche Neuregelung des assistierten Suizids diskutiert. Damit verbunden sind intensive Diskurse, die komplexe (medizin-)ethische und gesellschaftliche Aushandlungsprozesse spiegeln. Die Beiträgerinnen und Beiträger thematisieren (post-)moderne Transformationen traditioneller Sterbekonzepte im Programm einer Ars moriendi nova und diskutieren mit Expertise in den Bereichen Medizin, Philosophie, Geschichte, Ethik, Theologie, Psychologie, Palliativ- und Hospizarbeit deren ethische Implikationen sowie aktuelle Fragen der Sterbekultur. Ist der assistierte Suizid in die gegenwärtige Sterbekultur integrierbar oder stellt er deren Kontrapunkt dar? Gibt es postmoderne Konzepte des Sterbens - und welche normativen Inhalte tragen sie in sich? Wie kann eine Ars moriendi nova im Kontext kultureller Diversität gestaltet sein? , Einspritzpumpen > Kraftstoffversorgung , Erscheinungsjahr: 20240612, Titel der Reihe: Ars moriendi nova##, Redaktion: Arnold-Krüger, Dorothee~Schäfer, Daniel~Frewer, Andreas, Seitenzahl/Blattzahl: 260, Abbildungen: 2 schwarz-weiße und 2 farbige Abbildungen, Keyword: Advanced Care Planning; Ars moriendi nova; Assistierter Suizid; Covid-19-Pandemie; Euthanasie; Geschichte; Hospiz; Leichenpredigten; Palliativmedizin; Sterbekultur; Sterbekunst; Sterben; Suizid; Theorie und Ethik der Medizin; Tod; Urteil des Bundesverfassungsgerichts 2020, Fachschema: Hospiz~Sterben - Sterblichkeit~Tod / Sterben~Medizin / Geschichte, Fachkategorie: Geschichte, Warengruppe: HC/Medizin/Allgemeines, Lexika, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 260 Blätter, Länge: 237, Breite: 168, Höhe: 18, Gewicht: 456, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,54,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LEGO Set - Fördert Kreativität und Feinmotorik, ideal für stundenlangen SpielspaßEntdecke LEGO The Ice Castle - ein spannendes LEGO-Set für Fans des Bauens, der Kreativität und des Spielens. Genieße ein unterhaltsames Bauerlebnis, liebevolle Details und die Möglichkeit, ein einzigartiges Modell zu bauen. Das Produkt eignet sich für LEGO-Fans, Sammler, Kinder und Erwachsene, die ihre Sammlung erweitern möchten. Produkt: LEGO The Ice Castle Typ: LEGO-Set Ein tolles Geschenk oder eine ausgezeichnete Wahl für alle, die kreative und detailreiche LEGO-Sets schätzen.718,85 €*Versand: 15,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.